适用人群:所有还在用 Chrome 自带密码管理器或者同一个密码到处用的用户。
前置要求:方案一需要一台海外 VPS 和域名,方案二需要信用卡,方案三需要苹果设备。
预计阅读:12 分钟。
还在用 Chrome 记住密码?换个设备就登不上、密码泄露了也不知道、跟家人共享账号每次都要微信发密码,这些问题在 2026 年不应该存在。一个好的 密码管理器不只是记住密码,它应该做到:跨设备自动填充、密码强度检测、泄露警报、家庭成员共享。而且做到这些不一定需要付费。
本文详细介绍三套方案,从免费自建到商业订阅,覆盖不同预算和技术水平。读完你可以直接选一套动手部署。
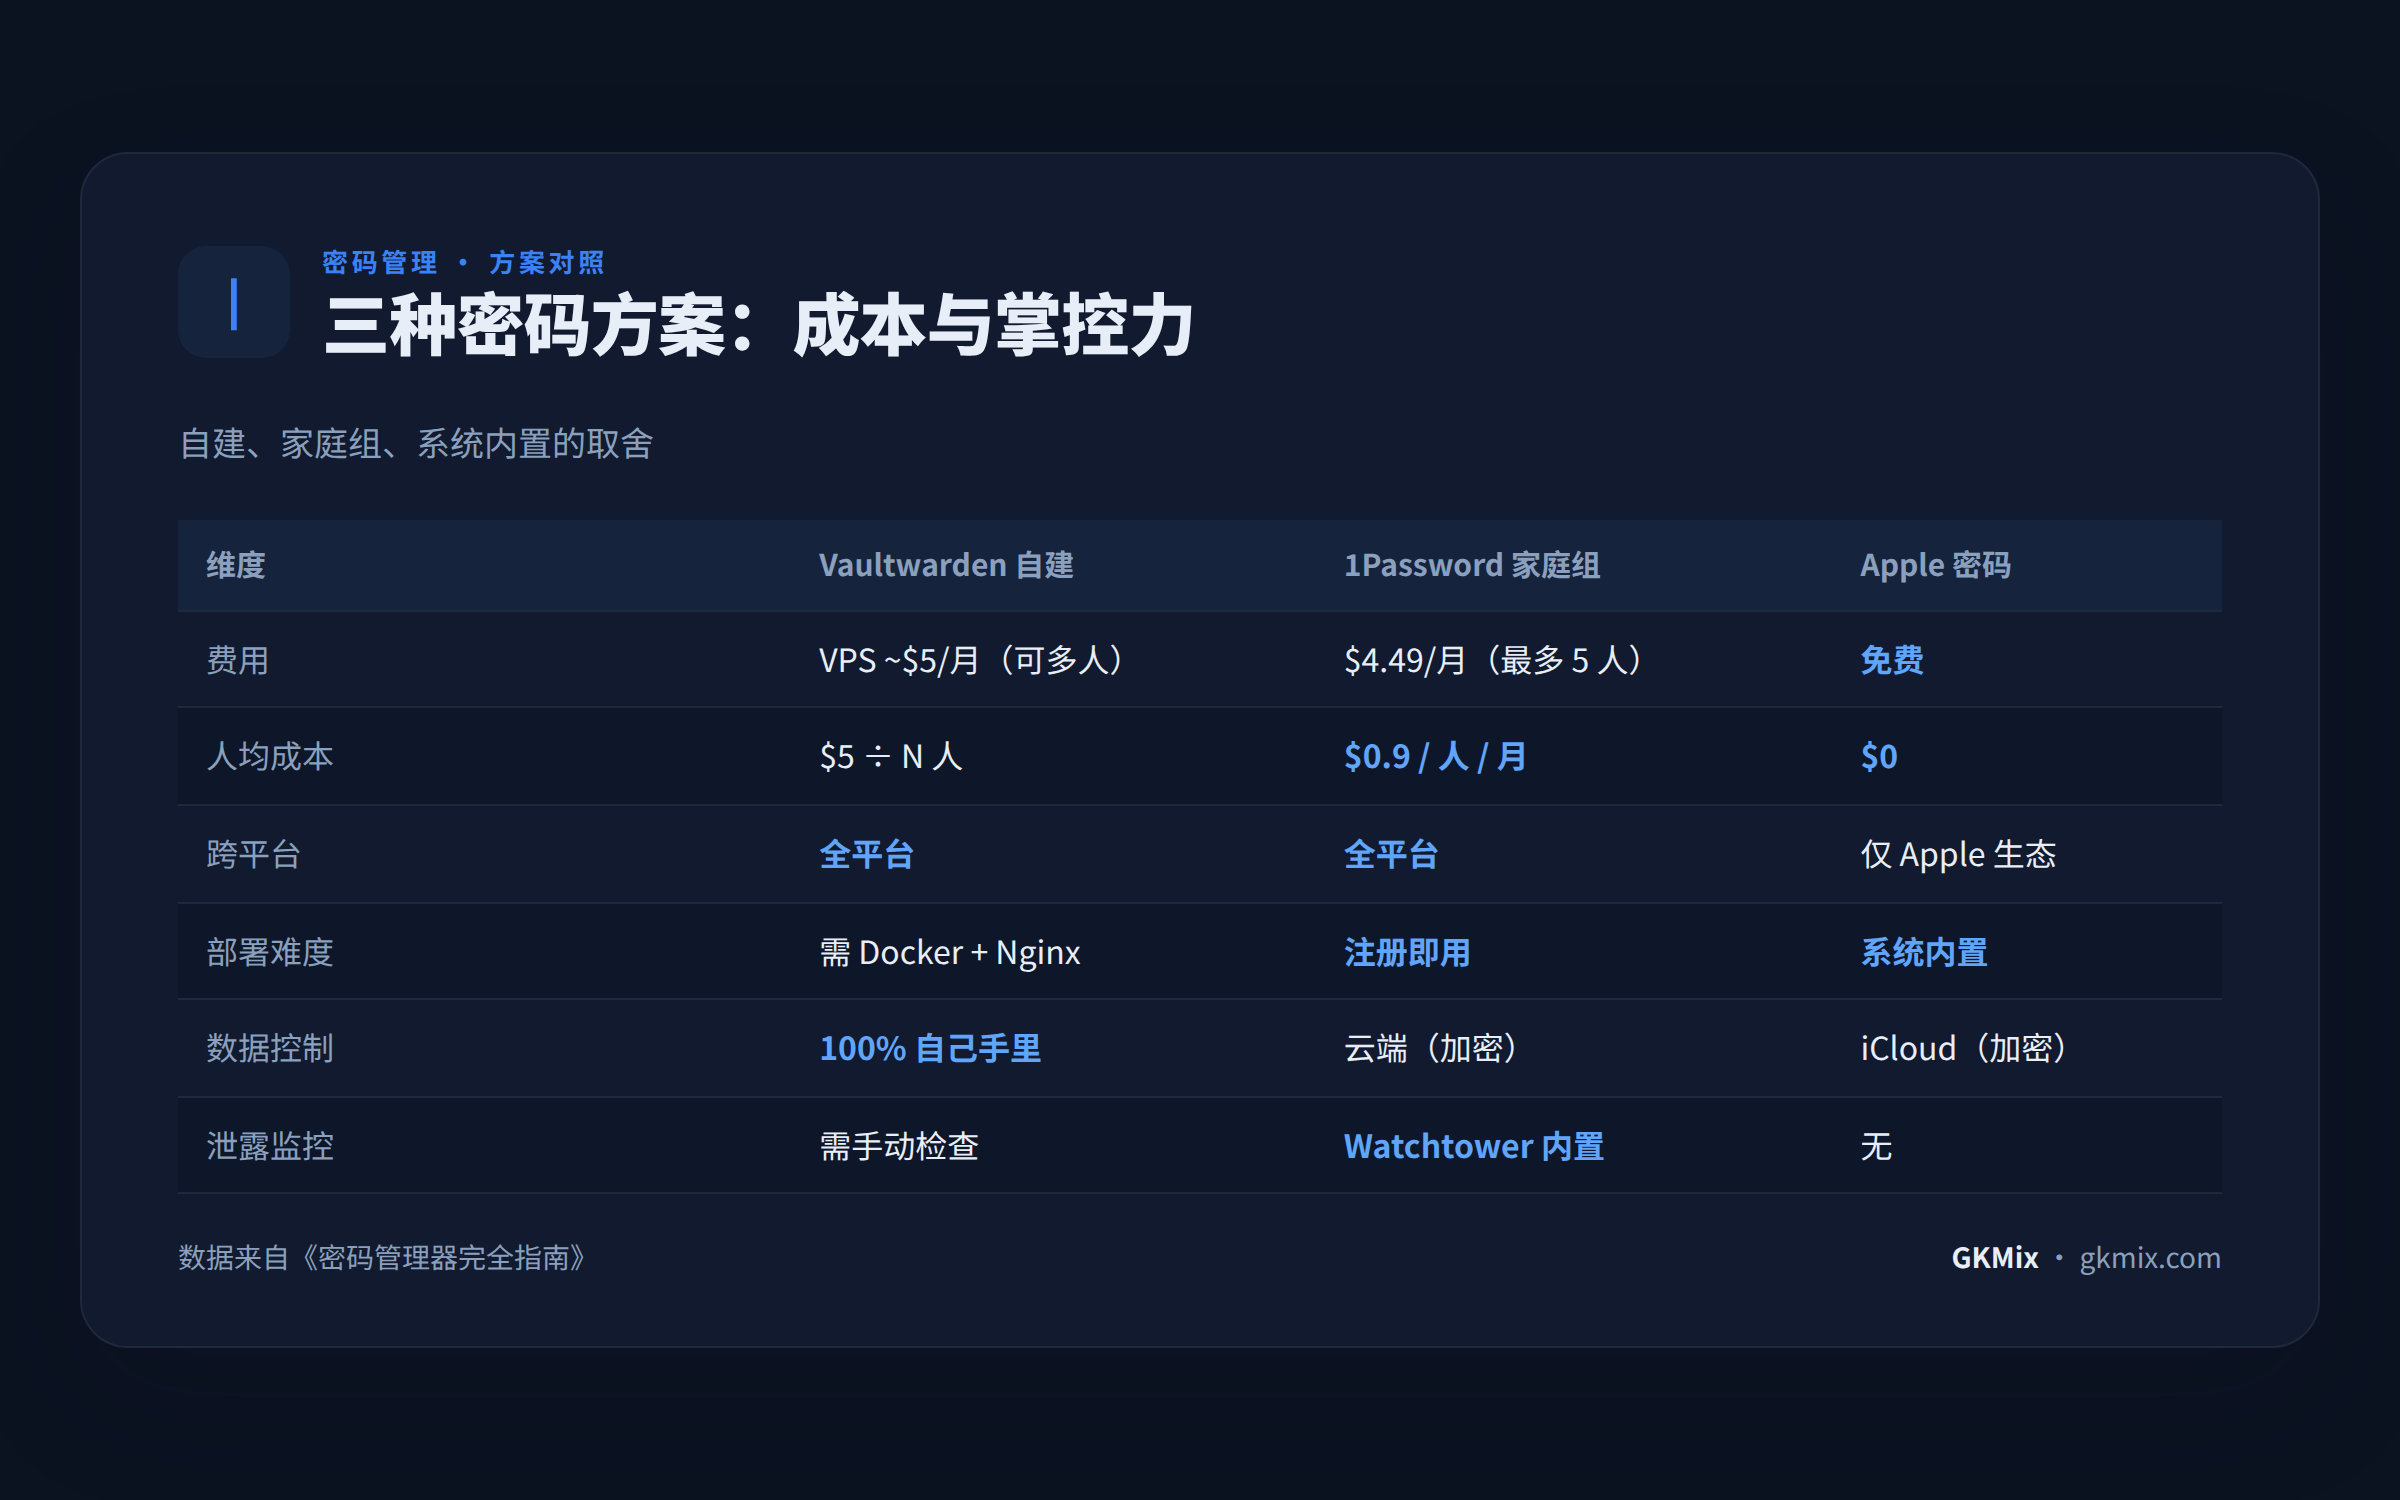
三套方案速览
| Vaultwarden 自建 | 1Password 家庭组 | Apple 密码 | |
|---|---|---|---|
| 费用 | VPS ~$5/月(可多人) | $4.49/月(最多 5 人) | 免费 |
| 人均成本 | $5 ÷ N 人 | $0.9/人/月 | $0 |
| 跨平台 | 全平台(官方客户端) | 全平台 | 仅 Apple 生态 |
| 泄露监控 | 需手动检查 | Watchtower 内置 | 无 |
| 部署难度 | 需配 Docker + Nginx | 注册即用 | 系统内置 |
| 数据控制 | 100% 自己手里 | 1Password 云端(加密) | iCloud 云端(加密) |
| 安全审计 | 无(社区项目) | 有(定期第三方审计) | Apple 内部 |
密码管理器方案一:Vaultwarden 自建(完全免费,开源)
Vaultwarden 是 Bitwarden 的开源社区实现,用 Rust 重写了整个后端,这也是它比官方版本轻量几十倍的原因。它兼容所有 Bitwarden 官方客户端(浏览器扩展、桌面 App、手机 App),你只需要部署一个服务端。官方 Bitwarden 自建需要 6-8 个容器和至少 2GB 内存,而 Vaultwarden 只用一个 Docker 容器,日常内存占用约 40MB。对个人和家庭来说,这是目前性价比最高的 密码管理器方案,GitHub 38k star 的社区活跃度也证明了它的可靠性。
Vaultwarden 免费提供 Bitwarden 的付费功能:TOTP 验证码存储、组织(家庭组)、密码健康报告、紧急访问。唯一的代价是你需要维护服务器,但维护成本很低,配好之后基本不用管。
第一步:准备 VPS
任意一台海外 VPS,1C1G 配置足够(Vaultwarden 日常内存占用 ~40MB)。系统推荐 Ubuntu 22.04/24.04。如果你还没有 VPS,可以参考 WordPress VPS 部署实录 里的选型和初始配置,流程完全一样,只是最后一步把 WordPress 换成 Vaultwarden。还没买 VPS 的,先看 VPS 选购指南 2026,按预算和用途先选对机器,别在第一步就买错线路。
域名准备:用一个二级域名比如 vault.yourdomain.com,A 记录指向 VPS IP。
第二步:安装 Docker
# 官方脚本一键安装
curl -fsSL https://get.docker.com | sh

# 把当前用户加入 docker 组,避免每次 sudo
sudo usermod -aG docker $USER
newgrp docker

# 验证
docker --version
docker compose version
第三步:Docker Compose 部署
创建目录和配置文件:
mkdir -p ~/vaultwarden/data
cd ~/vaultwarden
nano docker-compose.yml
写入以下内容(替换 YOUR_ADMIN_TOKEN 和域名):
services:
  vaultwarden:
    image: vaultwarden/server:latest
    container_name: vaultwarden
    restart: unless-stopped
    environment:
      DOMAIN: "https://vault.yourdomain.com"
      SIGNUPS_ALLOWED: "true"
      WEBSOCKET_ENABLED: "true"
      ADMIN_TOKEN: "YOUR_ADMIN_TOKEN"
      INVITATIONS_ALLOWED: "true"
      LOG_LEVEL: "warn"
    volumes:
      - ./data:/data
    ports:
      - "127.0.0.1:8080:80"
      - "127.0.0.1:3012:3012"
几个关键配置说明:
SIGNUPS_ALLOWED: true,部署初期打开,等你和家人注册完就改成falseADMIN_TOKEN,生成方式:openssl rand -base64 48,保存好,用来登录管理面板127.0.0.1:8080:80,只监听本地,外部访问走 Nginx 反向代理,不直接暴露容器端口INVITATIONS_ALLOWED: true,关闭公开注册后,通过邀请链接添加家人
关于邮件验证:上面配置中没有开启 SIGNUPS_VERIFY。如果要开启邮箱验证,需要额外配置 SMTP 环境变量(SMTP_HOST、SMTP_FROM、SMTP_USERNAME、SMTP_PASSWORD)。对于个人/家庭使用场景,不开启更简单,你通过邀请链接加人,不需要验证邮箱。如果决定配 SMTP,在环境变量区加上:
      SMTP_HOST: "smtp.gmail.com"
      SMTP_FROM: "[email protected]"
      SMTP_PORT: "587"
      SMTP_SECURITY: "starttls"
      SMTP_USERNAME: "[email protected]"
      SMTP_PASSWORD: "your-app-password"
启动容器:
docker compose up -d
docker compose logs  # 检查是否有报错
第四步:Nginx 反向代理 + HTTPS
安装 Nginx 和 Certbot:
sudo apt install nginx certbot python3-certbot-nginx -y创建 Nginx 配置:
sudo nano /etc/nginx/sites-available/vaultwardenserver {
listen 80;
server_name vault.yourdomain.com;
return 301 https://$host$request_uri;
}
server {
listen 443 ssl http2;
server_name vault.yourdomain.com;
ssl_certificate /etc/letsencrypt/live/vault.yourdomain.com/fullchain.pem;
ssl_certificate_key /etc/letsencrypt/live/vault.yourdomain.com/privkey.pem;
client_max_body_size 128M;
location / {
proxy_pass http://127.0.0.1:8080;
proxy_set_header Host $host;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
proxy_set_header X-Forwarded-Proto $scheme;
}
location /notifications/hub {
proxy_pass http://127.0.0.1:3012;
proxy_set_header Upgrade $http_upgrade;
proxy_set_header Connection "upgrade";
}
}启用站点并申请证书:
sudo ln -s /etc/nginx/sites-available/vaultwarden /etc/nginx/sites-enabled/
sudo nginx -t
sudo systemctl reload nginx
sudo certbot --nginx -d vault.yourdomain.com
第五步:初始配置
浏览器访问 https://vault.yourdomain.com,注册你的主账号。然后:
- 登录管理面板:
https://vault.yourdomain.com/admin,用 ADMIN_TOKEN 进入 - 在 Settings → General 中把
Allow new signups设为关闭 - 回到用户界面 → Organizations → 创建一个组织(家庭组),然后通过 Invite 邀请家人
- 每个家庭成员安装 Bitwarden 客户端:浏览器扩展 + iOS/Android App,登录地址填你的域名
第六步:备份策略
数据在 ~/vaultwarden/data/ 目录下,核心是 SQLite 数据库文件。最简单的备份方案:
# 创建备份脚本(使用 sqlite3 .backup,服务不中断)
cat << 'EOF' > ~/backup-vaultwarden.sh
#!/bin/bash
BACKUP_DIR="/root/vaultwarden-backups"
mkdir -p $BACKUP_DIR
sqlite3 ~/vaultwarden/data/db.sqlite3 ".backup '$BACKUP_DIR/db-$(date +%Y%m%d).sqlite3'"
# 只保留最近 7 天的备份
find $BACKUP_DIR -name "db-*.sqlite3" -mtime +7 -delete
EOF
chmod +x ~/backup-vaultwarden.sh

# 添加到 crontab,每天凌晨 3 点自动备份
(crontab -l 2>/dev/null; echo "0 3 * * * /root/backup-vaultwarden.sh") | crontab -
另外建议每月手动导出一份加密 JSON(Web Vault → Settings → Export Vault),存到本地或另一台机器上。
密码管理器方案二:1Password 家庭组
如果不想折腾服务器,1Password 是当前商业 密码管理器里体验最完整的。家庭组计划 $4.49/月(年付),包含 5 个独立账户,每人有自己的私人保险库,同时可以创建共享保险库(比如”家庭账单””WiFi 密码”)。平均每人不到一块钱一个月。
核心功能:
- Watchtower 泄露监控,自动扫描你的密码是否出现在已知泄露数据库中,包括暗网数据。发现泄露会主动推送通知。
- Travel Mode,出差或过海关时可以一键移除设备上的敏感保险库,到达目的地后再恢复。
- 双重加密保护,除了主密码还有 Secret Key(38 位随机字符串),即使 1Password 服务器被攻破,没有 Secret Key 也无法解密你的数据。
- Passkey 支持,可以用 1Password 作为 Passkey 提供方,跨设备用指纹/Face ID 登录支持 Passkey 的网站。
- 定期第三方安全审计,1Password 是目前审计频率最高的密码管理器之一。
注册流程:1password.com/pricing → 选 Families → 14 天免费试用 → 创建账户 → 在 Admin Console 里通过邮箱邀请家人。所有客户端(Mac/Windows/iOS/Android/Linux + 浏览器扩展)免费下载。
密码管理器方案三:Apple 密码
从 iOS 18 和 macOS Sequoia 开始,Apple 把密码管理从”设置里的一个角落”升级成了一个独立 App。如果你全家都用 Apple 设备,这可能是零成本的最佳选择。
功能覆盖:
- 自动生成强密码并在 Safari/App 中自动填充
- 支持验证码(2FA TOTP),设置里扫码即可,登录时自动填充
- Passkey 同步:在 Mac 上创建、在 iPhone 上直接用 Face ID 解锁
- 共享群组,创建一个家庭共享组,WiFi 密码和流媒体账号放进去
- 弱密码/重复密码检测,在 App 里可以看到哪些密码需要改
- 通过 iCloud 端到端加密同步
但 Apple 密码的局限也很明确:
- 不跨平台,Windows 上只能通过 iCloud for Windows 使用,Android 完全不可用
- 无泄露监控,不会告诉你密码是否在数据泄露中出现过
- 无紧急访问,没有像 1Password 那种”紧急联系人”机制,万一你出事了家人拿不到密码
- 导入导出麻烦,从其他管理器迁入或迁出都不是一键操作
数据迁移:从 Chrome / 其他管理器迁出
不管你选哪套方案,把现有密码迁出来都不复杂:
- Chrome → Bitwarden/Vaultwarden:Chrome 设置 → 密码管理 → 导出 CSV → Bitwarden Web Vault → Tools → Import → 选 Chrome 格式
- Chrome → 1Password:1Password App → File → Import → 选 Chrome
- Chrome → Apple 密码:Mac 上 Safari → File → Import From → Chrome,密码会自动同步到 iCloud
- 1Password ↔ Bitwarden 互迁:两边都支持加密 JSON 或 CSV 导入导出,格式兼容
迁移完成后记得删掉 Chrome 里保存的密码(Chrome 设置 → 密码管理 → 删除全部),避免两个地方各存一份不同步。
常见问题
Vaultwarden 和 Bitwarden 官方自建版是什么关系?Vaultwarden 是社区用 Rust 重写的轻量实现,兼容全部 Bitwarden 官方客户端,数据和功能格式完全通用;官方自建版(Bitwarden Self-host)要跑 6-8 个容器、至少 2GB 内存,适合需要厂商技术支持的企业。个人和家庭用 Vaultwarden,官方云免费版做备选,都行。
自建服务器被黑,密码会泄露吗?不会直接泄露。Vaultwarden 和所有正经密码管理器一样做端到端加密,数据用你主密码派生的密钥加密后才上传,服务端手里只有密文,拿到数据库文件也解不开。真正的风险是弱主密码、浏览器扩展被注入、服务器被装后门篡改客户端。对应做法:主密码用 12 位以上随机串、容器保持更新、管理面板别暴露公网。
主密码忘了怎么办?没有找回通道,这是加密设计决定的,服务商自己也解不开。1Password 提供 Emergency Access(紧急访问),可以指定一位信任人,在你失联一段时间后申请访问;Vaultwarden 没有这个机制,替代做法是每月导出一份加密 JSON 放本地。设置主密码时把它写进纸质备份或硬件钥匙串,别只存在脑子里。
2FA 验证码也放进同一个密码管理器,安全吗?这是单点权衡:TOTP 和密码同库,等于一道锁管两扇门,方便但风险集中。折中方案:邮箱、密码管理器自身这类关键账户的验证码,放独立的验证器 App 或硬件密钥;普通网站的直接放管理器里,登录时自动填充体验最好。
Apple 密码在 Windows 上能用吗?能用一部分。iCloud for Windows 提供密码管理功能,配合官方 Chrome/Edge 扩展可以自动填充,前提是 iCloud 里开启了密码同步。Android 上没有官方通道,这也是 Apple 方案最大的边界。
不想花钱也不想自建,有免费选择吗?有。Bitwarden 官方云免费版功能完整(不限设备数,限 1 个组织、部分高级功能收费),和本文方案一用的是同一套客户端;Proton Pass 免费版也够个人用。两家都是开源 + 跨平台。免费版最大的差别是没有家庭共享这类多人功能,单人用完全够。
最终选型建议
选 Vaultwarden 自建,如果你:有一台 VPS 或者不介意 $5/月维护一台、想完全控制密码数据、家庭成员 3 人以上(人均成本更低)、不介意偶尔看看服务器是否正常。
选 1Password 家庭组,如果你:不想碰服务器运维、重视泄露监控和第三方审计、需要 Travel Mode 等高级功能、家庭成员 ≤5 人。
选 Apple 密码,如果你:全家都用苹果设备、不需要跨平台、对密码管理器的要求仅限于”自动填充 + 不同步乱了”。
我自己用 Vaultwarden 自建。跑在之前部署 WordPress 的同一台 VPS 上,内存占用几乎忽略不计,三年没出过问题。家人用 Bitwarden 客户端扫码登录,跟他们用 1Password 的体验没区别。唯一的额外工作是一开始配好 Nginx 和备份脚本,花了不到一小时。
不管你最终选哪套 密码管理器,最差的选择是继续用 Chrome 自带的和同一个密码到处重复。从本文任意一个方案开始,今天晚上花一小时迁移,明天开始你就不用再记密码了。
如果你还没 VPS,可以先看 WordPress VPS 从零部署实录,里面从选机器到配 Nginx 的流程完全适用于本文方案一。如果对家庭共享工具有更多需求,也可以看 2026 合租平台深度评测,流媒体共享和密码管理通常是同一批用户。